社区应用 最新帖子 精华区 社区服务 会员列表 统计排行 社区论坛任务 迷你宠物
  • 10639阅读
  • 15回复

[原创]关于病毒的一些事

级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
— 本帖被 阿尔塞斯 执行加亮操作(2007-12-22) —
一个朋友写的  谢谢他(rootrun) _@S`5;4x  
T91moRv  
知识就是力量。送给所有被木马困扰着的朋友。 niB `2 J  
ARcB'z\r  
lL1k.& |5m  
完成于2007年6月6日晚 ]Q]W5WDe:  
f&v9Q97=  
9zYVC[o  
4_Dp+^JF  
不知道有谁说过这样一句话“无知者无畏”,我觉得真实情况恰恰相反,真正无畏的人是拥有了足够知识的人。“知识就是力量”。 ()&~@1U  
wtje(z5IL  
Eu"_MgD  
gbVdOm  
病毒并不可怕,可怕的是众多媒体的夸大其词,众多杀毒软件厂商的有意误导。人心中最大的恐惧就是对未知的恐惧,恐怖片之所以恐怖,是因为你不知道下面将要发生什么;电脑病毒之所以让很多人害怕,也正是因为你不知道它是什么。我相信,如果大家掌握了足够的知识,就不会在再为媒体的宣传所左右,不会有那种被夸大的或者被误导的恐惧存在。 U9b?i$  
p<=$&*  
PkI:*\R  
)K &(  
我买电脑快两年了,这期间遇到很多木马,而真正意义上的病毒却从来没遇到过,也许现在已经不流行病毒了。木马更能获得利益。 %p%%~ewmx  
y;/VB,4V  
w$JvB5O  
k)EX(T\  
还记得好几个月前,炒得沸沸扬扬的“熊猫烧香”,就在“熊猫烧香”流行的这段时间,有太多的木马都会像它那样,感染所有.exe文件,而这个技术是1987年由“西瑞夫二号”( Suriv-2)病毒首创的。其实要说感染量,威金应该比熊猫烧香的感染量更大,只是没熊猫烧香那么爱炫。我们都痛恨这种破坏的行为。而要实现这个行为并不是很难的事,当然,你必须得懂PE文件格式。而这种方式被称为“寄生”,现在利用的最多的应该算是“空洞利用”了。 2eMTxwt*S  
x _c[B4Tw  
jy-{~xdg[  
oudxm[/U  
“空洞利用”:对于视窗环境下的可执行文件,由于视窗程序的结构非常复杂,一般里面都会有很多没有使用的部分,一般是空的段,或者每个段的最后部分。病毒寻找这些没有使用的部分,然后将病毒代码分散到其中,这样就实现了神不知鬼不觉的感染。 $DG?M6   
;!(<s,c#:  
E>l~-PaZY  
Gea\,{E9xA  
寄生病毒精确的实现了病毒的定义,“寄生在宿主程序的之上,并且不破坏宿主程序的正常功能”,所以寄生病毒设计的初衷都希望能够完整的保存原来程序的所有内容,因此除了某些由于程序设计失误造成原来的程序不能恢复的病毒以外,寄生型病毒基本上都是可以安全清除的。 "AE5 V'  
wI(M^8F_Mf  
x.-+[l[1 !  
m*JaXa  
根据病毒感染后,被感染文件的信息是不是有丢失,我们把病毒感染分成两种最基本的类型,破坏性感染和非破坏性感染,对于非破坏性感染的文件,只要清楚的掌握了病毒感染的基本原理,准确的进行还原是可能的,在这种情况下,我们称这个病毒是可清除的。而对于破坏性感染,由于病毒删除或者覆盖了原来文件的全部/部分内容(比如最近的一个叫“兔子”的病毒),所以这种病毒是不能清除的,只能删除感染文件,或者用没有被感染的原始文件覆盖被感染的文件。 21"1NJzP  
#U14-^7  
82l~G;.n3  
1I:+MBGin  
好了,我们这里只讨论木马,不说过深的技术,我也不懂这些,只是知道要这么做而已。 41&\mx  
=>-Rnc@  
!KUi\yQ1  
)ut&@]  
言规正传,就先从木马的传播方式说起好了。 !r<pmr3f@7  
本帖最近评分记录: 共 1 条评分 隐藏
ヾ1.嗰rёn 威望 +10 2007-12-22 优秀文章-欢迎进行技术交 ..
评价一下你浏览此帖子的感受

精彩

感动

搞笑

开心

愤怒

无聊

灌水
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 1 发表于: 2007-12-22
说到木马的传播方式,最近好像见得最多的也就是利用U盘传播。 kaVxT_  
我好多朋友都被感染了,而且几乎都是会感染.exe文件的。这种利用U盘传播的木马可传播的介质包括所有能用USB接口与电脑连接的储存介质。会在储存介质中生成一个AutoRun.inf文件和至少一个病毒文件。这个inf文件里面的内容大致是这样: fHx*e'eA  
&w_j/nW^'  
[AutoRun] ;U+3w~  
iP ->S\  
open=病毒文件路径 MP Y[X[  
 iu=7O  
…… )q8pk2  
rZ}:Z'`  
这个inf文件并不是病毒,它里面内容指向的程序才是木马。往往他们都没设置为“系统+隐藏”属性。这个autorun.inf文件在这里是用来配置文件夹的。 #A JDWelD  
YYBDRR"  
:!WHFB o 8  
p>v$FiV2N  
没有实例确实不好说,所以我去别人那找了个U盘传播的毒。来简单的说下。  UD2C>1j  
E Nh l&J  
把我朋的U盘拿过来一插上,首先会弹一对话框,提示要作什么,如图: h+g_rvIG*  
7rc0yB  
]8_NZHld  
这个是没有毒的干净U盘,如果有毒的话会和这个显示得不一样,上面那个U盘的图标 会变成一个程序的图标  6 $4[gcL'  
当然如果这个毒是把运行的程序放U盘里的文件夹里的话就没有任何变化了。 -P$PAg5"2  
8mvy\l EEH  
我朋友的U盘里有个毒,我就直接运行它了,发现它会在c盘的system32目录下生成2两个病毒文件,并把他们加入启动项,并由其中一个病毒文件执行在其他盘生成autorun.inf和释放病毒文件,没有dll,没有sys,没有添加系统服务,只是双进程守护。果然是很垃圾的毒。不过其中一个病毒文件会访问网络并下载其他的毒。这里就是一种病毒的类型:下载型病毒。它下载的其他病毒我就不清楚了,没让它下。 5y.WMNNv{  
[Kg+^N% +  
itt3.:y  
8Z8gRcv{p  
我看到很多朋友都在说这个autorun.inf怎么也删不掉,这当然了,在这里,你连c盘的毒都没有删除,怎么可能删除得到其他盘的autorun.inf呢,你删了它又生成了。再说一次,这个autorun.inf和它所调用的这个程序只起到传播和释放病毒的目的。 C!<Ou6}!b  
)4e.k$X^  
n,y ZRY  
^eY!U%.  
一般情况下这个inf文件都是和木马文件一起保存在储存介质的根目录中,但是也有例外,我也只遇到两个情况,一个是创建一个回收站,把木马文件放在回收站中隐藏起来,其实U盘是没回收站的(不过以前在某本书上好像看到过在硬盘上划一块地方来做U盘的回收站的方法,但在U盘中不会出现回收站文件夹),windows系统没有提供这个功能,现在的U盘硬件自身也没有这个功能。所以U盘中的回收站一般情况都是没有任何作用的,可以直接删除。当然你也可以用这个方法来隐藏你想要隐藏的东西;还有一种就是创建一个类似于“auto..”的不可访问文件夹,这种文件夹的创建方法如下: MS~(D.@ZS  
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 2 发表于: 2007-12-22
首先必须在CMD用md命令,直接创建一个“auto..”文件夹的命令如下: rpha!h>w1%  
-=Q*Ml#I  
md auto…\    而md auto..\就可以创建“auto.”文件夹 Ty?cC**  
*~e?TfG  
当然这么创建的“auto..”文件夹是不能访问的,要使它能被访问必须创建一个名为“auto.”的文件夹现在可以访问“auto..”文件夹了,你可以往里面存东西,你会发现在刚才明明是存在“auto..”文件夹的东西却在“auto.”文件夹也能看到,现在如果你直接用rd auto…\命令是可以把“auto..”文件夹删除的,rd没有带参数是不能删除非空目录的,这就说明“auto..”文件夹其实是没有文件的,而他的实际路径是“auto.”文件夹的路径。如果没有“auto”文件夹,“auto.”也不能被访问,这样就成了一个不能访问文件夹,想要访问“auto.”文件夹,就必须先建立“auto..”文件夹,并进入“auto..”文件夹。哎呀,有点乱,不过应该能看懂吧。要删除是很简单的,rd命令是有参数的,这样rd /s就能删除非空目录了。 `4J$Et%S  
b{&)6M)zo  
      删除“auto..”文件夹的命令如下: s/#!VnU6  
Se}c[|8  
      rd /s auto…\        IFL*kB   
4xje$/_d  
$Ds2>G4c  
z>Y-fN`,  
所以现在使用U盘的时候要小心了,最初的时候有autorun.inf文件的盘符右键排在第一的就会是“auto”,但现在不一样了。最好不要直接双击打开,也不要用“右键-打开”也不要用 “右键-资源管理器”。应为这样都有可能使木马启动。最好是对“我的电脑”右键-资源管理器,然后在左边选择盘符进入。下面来说明一下刚才那个毒的autorun.inf。 %ntRG !  
zwjgE6  
open=444.exe A?P_DA  
AQvudx)@"  
shell\open=打开(&O) xyXa .  
MF'JeM;H  
shell\open\Command=444.exe ~wdGd+ez  
uPvEwq* C  
shell\open\Default=1 E"IZ6)Q  
:Zlwy-[  
shell\explore=资源管理器(&X) );YDtGip J  
6 !bsM"F  
shell\explore\Command=444.exe |I=T @1_D  
/x *3}oI  
7d\QB (~  
/$%%s=@IL  
这是一个autorun.inf文件里面的内容。 yf,z$CR  
-nwypu  
第一句的意思我想大家都应该知道,说通俗点就是指双击文件夹的时候运行的程序。在这里,如果双击有这个auto文件的文件夹的话就会运行444.exe。 Vjpy~iP4B  
NHE18_v5  
第二句的意思是,创建一个右键菜单,菜单的windows内部名称叫open,文字显示为“打开”,快捷键为O。 cZ3v=ke^  
`d(ThP;g  
第三句的意思是,如果选择了open就执行444.exe yt2PU_),  
?q [T  
第四句我就不怎么清楚了. : rVnc =k  
2`-Bs  
后面的和前面的一样。 ),!qTjD  
T> p&$]OG  
这里还要说下的是, open项和explore项都是系统缺省定义的,所以在autorun.inf重新定义会覆盖原来那个缺省定义。其他不缺省的项就不行了。 'c~4+o4co  
~>XxGjxe  
ptaKf4P^r  
3(UVg!t  
这个键值就是木马经常修改的一个地方,改了这就无法显示隐藏文件: D m9sL!  
V.2_i*  
HKEY_LOCAL_MACHINE\Software\Microsoft\windows\CurrentVersion\explorer\Advanced\Folder\Hidden\SHOWALL,下的CheckedValue  DWORD值,其键值为1。这是正常情况。有的木马会把本来有效的DWORD值CheckedValue删除掉,新建了一个无效的字符串值CheckedValue,并且把键值改为0。这样,无论你怎么改也是无济于事的,只有删除这个字符串值,然后新建个DWORD值CheckedValue,改值为1。 8?C5L8)  
Tsx>&WC  
现在无论是狭义的病毒还是木马,所利用最多的就是漏洞。 _VXN#@y  
IE,提供了大多数木马的传播途径。那些在网站挂着的木马就是利用漏洞被下载到浏览者的电脑上的。如果浏览者的电脑很久没更新,受到这种攻击的可能就会加大。但是越来越多的零日攻击,给IE造成更大的威胁。 y_[vr:s5pG  
Qg/rRiV  
零日攻击:指的是微软发布补丁的24小时以内,出现的利用补丁针对的漏洞进行的攻击。 d"Y{UE  
t`QENXA}  
eV~goj  
Q59W#e)  
端口,现在的电脑一共有2^16个端口,0~65535。0~1024被称为低端口,这些端口一般都是被系统或一些固定的程序所占用的,程序每次运行都一定会调用这个端口,不会改变。关于各端口的用途可以很容易的在网上找到。而1024以后的端口都是随机端口,程序每次运行所调用的端口都是不一样的。但超级终端服务却有个固定的端口3389。一般的个人用户就可以把这个端口关闭了,怎么关闭呢,你可以到控制面板-管理工具-本地安全设置-本地策略-用户权利指派-把从网络访问这台计算机里的用户全部删除,包括admin。这样就相当于关闭了3389端口。貌似以前有很多人都会利用这个端口攻击。而8080端口一般都是代理服务器所打开的。说了这么多,我无非就是想说一般用户最好是把23,135~139,445端口关闭,从很久以前的冲击波到最近的熊猫烧香,无非都是利用了这些端口。 6H|S;K+  
wKHBAW[i]  
经常更新是解决这类问题的一种途径。 #A.@i+Zv  
M3Kfd  
13 wE"-  
WEpoBP CL  
刚刚接触电脑的朋友最容易犯的一个错误就是没有设置密码,这并不是说的普通管理员,而是Administrator,也许你会觉得设置了密码每次都要输入很麻烦,但是如果你不设置就很容易受到熊猫烧香这类可以通过局域网传播的木马的攻击,他们通常会利用你开放的端口的漏洞,如果这样不行他们还会使用字典暴力破解密码,如果你没密码木马就可以没有任何阻拦的进入。但是并不是有密码就行了,密码要有强度,至少要8位混合型才会比较可靠。 IGN1gs  
R}ecc  
T9&1VW  
rM "l@3hP  
当然这里还涉及到共享的问题,微软总是喜欢把明显的漏洞摆出来,所以大家以后千万别太相信微软说的,没什么值得相信,用他的操作系统只是迫不得已而已,说到这个共享,windows系统是默认打开所有盘符的共享以及admin$和IPC$的。如果这些共享是打开的,如果你还打开了telnet的话别人就可以登陆进来,并映射你的磁盘,当然现在好像也没什么人这么做了,而IPC$就是空连接,如果这个打开了,就不需要打开telnet也能办到,如果你设置了用户密码就不会让他们轻松的进来。那么如何关闭这些东西呢,只需要在CMD下用 net share admin$ /delete这样的命令就行了,这是关闭admin$,要关闭C盘的共享就可以用net share C$ /delete来实现,其他的以此类推。而这个IPC$就需要修改注册表了,找到HKEY-LOCAL_MACHINE\SYSTEM\CurrentControSet\Control\LSA ,找到这个键,把他的项里数值名称RestrictAnonymous的数值数据由0改为1.当然这些都可以通过一些软件来修改,或者.bat、.reg。 c`Wa^(  
[Nq*BrzF  
.e5Mnd%$M  
L%5%T;0'~  
你也可以通过“管理工具-计算机管理-用户管理”来禁用Administrator和Guest用户。也可以在“管理工具-本地安全策略-本地策略-安全选项”里把“使用空白密码的本地用户只允许控制台登陆”启动。可以利用优化大师等软件的自动登陆功能实现自动登陆而不需要输入密码。 92-I~ !d  
-']56o_sQ/  
|7Kbpj  
y> (w\K9W  
还有一种传播方式,在前面已经说到了,就是象病毒那样感染所有.exe,.com,.bat等文件,只要这些被感染文件一但被运行就会释放木马。 DL.!G  
|nF8gh~}  
We z 5N  
=Runf +}  
好像也就没什么传播方式了,总结一下,无外呼就是利用网络和储存介质进行传播。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 3 发表于: 2007-12-22
现在可以说一下木马的启动方式了。 2Hv+W-6v  
这里说的启动方式不一定是指在系统启动的时候启动,比如说前面说到的利用autorun.inf文件释放木马并启动。 >"<Wjr8W!$  
k$7Jj-+~  
VD\=`r)nT  
~3 bPIg7D  
当然,大多数木马都会把自己做成随系统启动而启动,显然这样很不隐蔽,最初这些木马想出各种方法来隐藏自己,但是普通的隐藏完全不起任何作用,所以rootkits技术诞生了。有些木马则选择了另一条路,那就是,以顽固的,不能被删除的,为核心,不再注重隐藏,但并不是不隐藏。而后者更为多见。毕竟能做出个优秀的rootkits工具不是一般人能办到的。 d^6M9lGU  
!? gKqx'T$  
<"|,"hA  
/FJu)H..U  
这里更多的是讨论后一种木马,因为rootkits技术已经超出了我的能力范围。 tnG# IU *  
k@:%:Sj 2  
l/awS!Q/nF  
?I@W:#>o  
以下是常见木马所用到的启动方式: IN G@B#Cl  
这里就没必要说前面说到的寄生感染和autorun.inf文件了。 @y&bw9\  
@|%2f@h  
!GGkdg*-*9  
@{O`E^}-D  
在C:\Documents and Settings\******\「开始」菜单\程序\启动文件夹    下放入要开机自启动的程序。 b>N8F^}~O  
uR r o?m<  
4_cqT/  
0_t`%l=  
以注册表方式实现启动。 LE>]8[ f6S  
*`RkTc G  
在HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run项下添加字符串,以实现开机自启动。这儿有两种方式,一种是直接给出程序绝对路径;另一种是用rundll32.exe调用来实现。 `^y7f  
 ][h}  
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run ( ICd}  
j,dR,Nd  
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\PoliciesExplorer\Run bbyg8;/  
u-5{U-^_  
HKEY_CURRENT_USER\Software\Microsoft\Windows NT\CurrentVersion\Windows项,新建一个字符串值,命名为“load”,把它的键值改为要自启动程序的路径即可。 (=@h23 vH  
/~f'}]W  
还有一些就不多说了,网上多的是,不为人知的也应该还有一些吧。 xlg9TvvI  
q%?in+l  
H+Sz=tg5  
1 Ya`| ?FS  
通过修改组策略来启动如图: A$:U'ZG_  
j ?(&#  
运行组策略为Gpedit.msc ^M>P:~  
5N&?KA-  
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 4 发表于: 2007-12-22
文件关联,windows系统一共有7种文件关联,.COM; .EXE; .PIF; .SCR; .BAT; .REG; .TXT Da&]y  
}d}Ke_Q0  
如果文件关联被修改,则运行相关文件就会先运行修改添加上去的程序。如果关联设置了一个程序,那么这个程序被删除后,所有这个关联类型的文件都不能打开了,或都以记事本打开。 exUu7& *:  
$@"g^,n  
^RtIh-Z.9  
RuVGG)  
System.ini及Win.ini,System.ini文件也是一种启动方式。在运行中输入System.ini,[boot]字段,其下的 shell=Explorer.exe后面应为空白,如果成了shell=Explorer.exe **.exe,那就要注意了。另外,在System.ini文件中的[386Enh]字段,在“driver=路径\程序名”也要注意。最后,还要小心System.ini中[mic]、[drivers]、[drivers32]这三个字段,也有加载木马的可能。 <3C*Z"aQ>|  
-I,$_  
wT8DSq  
'u |c  
系统服务,创建一个系统服务来实现开机自启动。 `, Tz Q  
VZmLS 4E  
ByNn  
D\NKC@(M  
替换系统文件,而且不伤害系统的功能,非常隐蔽。比如:用木马DLL文件代替系统文件,一旦系统中需要调用原DLL中的函数时,木马DLL的同名函数就会再转发调用被改名后的原系统DLL,这样既启动了木马,同时还能保持原DLL文件的功能.其实这就是rootkits。 l&Q`wR5e  
)C]g ld;8  
W+ko q*P  
Y^EcQzLw  
驱动,注册驱动程序实现开机自启动。这种木马往往杀毒软件杀不掉了。一般的说木马驱动的权限都要做得比杀毒软件的驱动权限高。要是比杀毒软件低,他就可以不发布出来丢人了。 i5Yb`Z[Y  
l#Y,R 0  
X LOh7(  
D2B%0sfl~  
DLL注入,木马本身不是以exe的形式出现,而是以DLL的形式插入到某一个或多个进程中,作为这些进程的模块来运行。这样就可以实现没有进程,但实际上可以肤浅的说这个DLL所注入的所有进程都是木马的进程。这里还是先说一下进程和线程的问题,简单点说,进程就是,可以在任务管理器中看到的正在运行的程序。线程就是,运行在进程中的进程要调用的模块。进程一旦结束他的所有线程都会结束,而线程的结束并不会影响到进程,除非这个线程是这个进程正常运行所必须的,不过一个程序在正常情况下所调用的线程都是它所必须的。貌似windows自带的工具中没有提供卸载线程的命令,可以用一些软件来单独卸载线程。当一个DLL注入到一个进程中之后,就可以访问这个进程的所有数据,这样就可以实现包括:键盘记录,访问密码数据等操作。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 5 发表于: 2007-12-22
其他方法 ""F5z,'  
有些木马都喜欢用障眼法,比如系统文件叫RUNDLL32.EXE,木马的文件就叫RUNDL1.EXE这样在用任务管理器和其他的一些软件查看的时候会以小写来显示,就很容易看错。还有其他expl0rer.exe,iexpl0re.exe还有一些,只要是想得到的。所以当我们看到RUNDLL32.EXE的时候就要注意,这个到底是不是系统在调用呢,还是木马的调用或伪装呢,经验在这个时候就很起作用了。 r 8rgY42  
J({Xg?  
vJc-6EO  
T9_RBy;%  
Windows系统的可执行文件按后缀来分是具有执行优先权限的,在文件名相同的时候就能体现出来。比如一个msconfig.exe和一个msconfig.com在同一目录下时,当在运行中输入msconfig的时候运行的一定是msconfig.com而不是msocnfig.exe,文件执行优先权是按照.COM;.EXE;.BAT;.CMD;.VBS;.VBE;.JS;.JSE;.WSF;.WSH来排列的,当文件名相同时最前面的格式具有搜索最优先权,windows系统的收到一个没有路径的搜索命令的时候是到指定的位置进行搜索的,如果有的朋友学过linux的话这里就很容易理解了,系统最先搜索的是.COM文件,所以就会先执行msconfig.com。 `1{ZqRFQ  
MSqVlj  
q"sed]  
]e>w }L(gV  
关于映像劫持,所在注册表位置HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options ?u=Fj_N_  
{xB!EQ"  
新建项,名称为要劫持的文件名,全名。 =I;ZMJR  
Tc &z:  
在新项下新建字符串值,字符串值名为Debugger,数值数据为指向程序的绝对路径。 (U_ujPD ?  
(G4at2YLd  
Ed,~1GanY  
{19PL8B~}  
我在最近一个月去朋友那玩时发现的这个东西,到网上看了一下好像还是没多久之前才发现的。能被劫持的可以是系统的任何文件,当然系统必须的文件就不行了。因为被劫持的程序就不能运行了,运行被劫持的程序实际上是运行劫持指向程序。如果劫持指向程序被删除则会出现运行被劫持程序时提示无法找到文件的错误。往往被劫持的程序中一定会有regedit.exe和regedit.com,如果不劫持这个那不是很容易被改回来。如果你发现你运行regedit后没有反映,但似乎又运行了什么,而regedit又存在的时候就要小心了,这个时候.reg文件也是不能运行的。 1&evG-#<:  
Gm.T;fc:  
>#~& -3  
_w(7u(Z  
关于HOST文件。很多木马都会改这个,使你不能访问一些网站,这个host文件的绝对路径是C:\WINDOWS\system32\drivers\etc\hosts,用记事本打开就能看到,如果你发现你打不开一些网站,就可以看看这个host文件,把里面全部删除就行了。 R0]1xGz  
(\hx` Yh=>  
i8[t=6Rm@  
q#ClnG*  
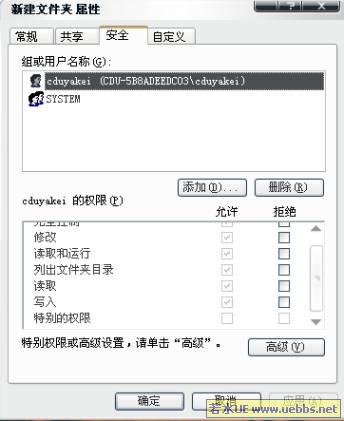
关于NTFS的权限。NTFS格式的文件系统的优点就是可以设置权限。权限是针对用户或用户组来设置的,在NTFS文件系统下新建个文件就可以直接设置权限。 %D}kD6=  
|w1Bq  
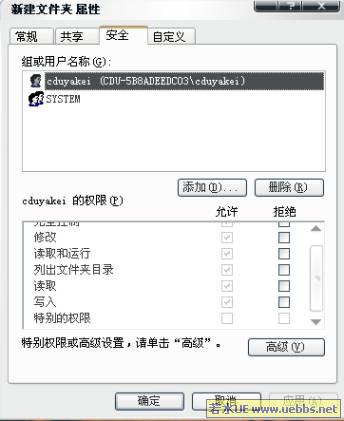
先创建一个文件夹,然后把文件放入文件夹内,编辑文件夹的安全属性。 2 %@4]  
Tx=-Bb~;  
如图所示: wb5baY9  
*,8^@(th  
fg!__Rdi  
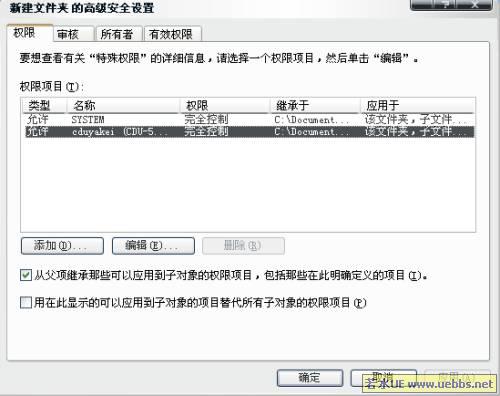
在这里针对用户点选高级。 m=A(NKZ   
)c83/= <v  
foF({4q7b^  
选中用户双击或点击编辑,我这里是选择的cduyakei用户。 ](9Xvy  
q?oP?cCw  
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 6 发表于: 2007-12-22
保存退出,这样cduyakei这个用户就无法删除这个文件夹和文件夹里面的文件。 RLynE V;]  
B=yqW  
K{cD+=]{  
V>)OpvoT#  
t?ZI".>  
^ft>@=K(|  
关于以 DOS设备名为名的文件。 YEs&  
R{3N&C  
YX7L?=;.@  
*:YiimOY"  
CON 控制台(键盘/显示器) C'+YQ]u  
EXwo,?I  
AUX 第一串行通信口 >CgTs  
1i"WDu*h3  
PRN 第一并行通信口/打印机 5k3n\sqZA  
2LL'J7  
COM1 ~ COM9 第一串行通信口 {3p4:*}  
tl4V7!U@^z  
LPT1 ~ LPT9 第一并行通信口/打印机 F/bT)QT<f  
z8~NZ;A  
NUL 空文件 #`iB`|  
.hP D$o  
虽然是DOS,但是windows NT以上系统是有一个16位子系统的,这个还是比较重要的。虽然大多数程序都以dll的形式出现了。但是仍然能在系统中找他它的16位程序。 ARVf[BAJ-*  
2d(e:r h]  
这些设备名在系统中是不能被设置为文件和文件夹名的。但是可以通过一些特殊的方法实现。 wd^':  
VT%NO'0  
首先还是得在cmd下才能实现,cmd即虚拟DOS。 ='sHj4hU  
OwUhdiG  
D:\>md con\    在D盘根目录中生成一个名为“con”的文件夹 GT!M[*[  
wj<6kG  
这个文件夹是可以访问的,但是不能直接删除,del是不行的只有rd命令 /y#f3r+*2  
=Z3F1Cq?  
D:\>rd con\ f ue(UMF~  
0r] t`{H  
其他设备名效果一样。当然,如果要把文件放在这些文件夹里,直接复制是不行的,得用到copy命令,直接删除文件夹中的文件是可行的。 }6}l7x  
E7 Ul;d  
上面说到的是创建以这些设备名命名的文件夹,下面要说的就是创建以这些设备名命名的文件。 '&R2U_  
@=Uh',F  
这里要用到的就是copy命令 i2A81>68<  
A*R^n}sh  
D:\>copy 1.exe  \\.\d:\con\con.exe  把D盘根目录中的1.exe文件复制到con文件夹中,并改名为con.exe | y# Jx  
*74MWF@IY  
不过这个文件是不能直接执行的,右键属性什么也看不到。当然,可以用特殊的方法来执行,这里就不说了,这里就只说下删除方法,删除就用del命令。 }wjw:M  
"3"V3w  
D:>del \\.\D:\con\con.exe    这里以连接的形式出现了,其实不奇怪,“\\”其实是指的UNC 路径。 cAqLE\h  
vq0Tk bzs  
UNC:通用命名规则。网络(主要指局域网)上资源的完整 windows2000 名称。它符合 \\servername\sharename 格式,其中 servername 是服务器名,sharename 是共享资源的名称。目录或文件的 UNC 名称可以包括共享名称下的目录路径,这些地址以“file:\\”开始并提供服务器名、共享名和文件的完整路径。例如,“file:\\server\share\path\project file.mpp”是绝对 UNC 地址。 gA+qC7=p$  
&yTqZ*Yuk  
+z\^t_"f  
9y8&9<#  
其实这个算不了什么,比那个“autorun..”好理解多了,不过这里可以说明一个概念,这就是:在操作系统中,硬盘、键盘、打印机都是文件。文件在操作系统中是一个特殊的概念,如果要说那就说得多了,想了解的朋友,可以去看Linux方面的书籍。 ,GIy q)  
#7 $ H  
g i-$Z FzB  
4*#18<u5  
在补充一点点 H8zK$!  
V)-+Fd,=  
关于con m6K}|j  
'$IKtM`L  
copy  *.*  con  就是把这个文件显示在屏幕上  _LUhZlw  
K.nHii   
copy  con  *.*  就是从键盘输入到文件里
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 7 发表于: 2007-12-22
现在应该可以说一下如何删除木马了。 9dLV96  
      说实话这里已经没什么好说的了,没有针对性,只能大概说一下。其实关键的还是在上面。 "1*:JVG  
o]_dJB  
首先要说的是系统提供的工具已经不可靠了,如果确定有毒的话,因为不能保证这些工具没有出问题,不过在最初的检查的时候这些工具还是能起到一定的作用,如果工具不能运行也能帮助做出初步判断。系统常用的工具包括:msconfig.exe;regedit.exe;cmd.exe。 q=m'^ ,gPS  
oj<gD  
这里我推荐几个工具. $am$ EU?s  
首先是冰刃,我想大多数人都应该知道这个工具,这个工具太出名了,以至于很多木马都会使出各种方法来禁用它。可见它的强大,可以解决一些rootkits技术,权限比较大。然后有超级巡警、智能杀毒伴侣、HijackThis和autorun。以下是他们的截图。 t!X. |`h  
:zbQD8jv  
这个是比较老的版本,好久没遇到毒了,所以没有去更新,现在的新版本应该更加强大。 |\t-g" ~sN  
*?>T,gx}  
    这个可以直接查看映像劫持。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 8 发表于: 2007-12-22
我就着重说一下使用冰刃和智能杀毒伴侣,其他的工具使用方法都差不多。 X-Kh(Z  
MYvY]Jx3  
'ya{9EdlT  
先说冰刃 yYYSeH  
E GS)b  
首先冰刃分为“查看”、“注册表”、“文件”三个部分 (gU!=F?#m  
a0E)2vt4  
在“查看”下面能查看进程,服务、驱动、钩子、启动项等,可疑进程及其他都会以红色显示出来,以示警告。这里都比较好理解,用工具关键是掌握有了基础知识,前面已经讲解了很多。这里还要说一下一个冰刃的特殊功能,这个功能相当实用,这就是“禁止线程创建”,位置在文件-设置里,如图:  . iI  
hH 3RP{'=  
{9pZ)tB  
  当开启这个功能后任何线程都不能被创建。这样对于那些有守护的木马来说无疑是最有效的。 L}b.ulkMD  
!hy-L_wL]  
zxl@(h d  
UnV.~u~  
比如说一个木马有一个.sys这个.sys总是会创建一个.exe,而这个.sys用冰刃不能删除,.exe能被删除,那么我们不想要它在继续创建这个.exe怎么办,这时就可以使用这个禁止线程创建功能。 ,PW'#U:  
<2x^slx)?  
      这个.sys不能删除为什么不能被删除呢,有两种可能,一种就是上面说的NTFS的权限问题;还有一种就是这个.sys正在运行。正在运行,不光是说以单独的进程来运行的,我们前面说到过,作为进程的线程运行,这样也叫运行。没办法,只有挨个到正在运行的进程中去找这个.sys,然后可以结束这个线程,就可以删除这个.sys了。当然这也不是绝对的,如果木马用了比较先进的内核级rootkit技术的话,不能删除也是很正常的,遇到这种情况就比较麻烦了。 P>D)7 V9Hh  
mdDOvm:&  
Sy_G,+$\  
 'KL0@l  
U_Ptqqt%  
-f^tE,-  
下面来说一下智能杀毒伴侣: P4'Q/Sj  
eJ-xsH*8  
p)-^;=<B3  
,^< R{{{-A  
& h)yro  
在这里的最上面,我们可以看到关于文件关联的信息,我这里的都是正常的。如果出了问题可以点击右边的“修复关联,保存设置”中间就是终端服务及系统隐藏共享等,把钩去掉后点“修复关联,保存设置”就能保存。 6;d*r$0Fc  
1(R}tRR7R  
ZvX*t)VjTz  
*OsQ}onv  
自动分析就是生成分析报告。 B dfwa  
RSRS wkC  
ksUcx4;a@F  
bsli0FJSh'  
 
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 9 发表于: 2007-12-22
在进程管理界面可以看到当前运行的进程,不过这个功能就没有冰刃来得强大,在上面的列表就是当前的进程,下面的列表就是选中进程的线程。 Ge@{_  
'JE`(xD  
V=l0(03j~  
V1zmGy  
大家有没有注意到在进程列表的最上面那一栏和下面线程列表的最上面那一栏有个“安全”信息,这里有两种说明“[UN]”和“是”。“是”指的是:“是安全的,是系统的”不过这也不是一定准确,但是如果显示的是“[UN]”那一定不是系统的,但不是系统的也不能说是不安全的。这个功能就比较方便了,不用太熟悉系统也能知道哪些不是系统的东西,不过这个功能也有失效的时候。这就要看木马是怎么做的了。 Gb6'n$g  
_N cR)2  
u&vf+6=9Dd  
Hvi49c]]  
这些工具都只能针对相对低级点的木马,还是有一部分是这些不能解决的。其实重装是比较明智的选择,就好像某些大公司的电脑被黑了后,直接把硬件都给换了一样。有时候清理这些毒比重装用的时间更久,浪费更大的精力。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 10 发表于: 2007-12-22
下面是我去学校的机房找来的毒,这个毒实在是不成熟,就凑合着用了吧。 \}b%E'+_T  
这个毒的特征就是会在各个盘下生成“autorun..”文件夹和autorun.inf文件。 CAhXQ7w'Z  
2%m BK  
我把这毒拿回来就直接在虚拟机里面运行了,运行了后我就看了下进程,发现多了个dllhost.exe,如图: wwZ,;\  
ouQ T  
dllhost.exe  系统是有这个文件的,路径是在system32下的,但这个却在windows下,所以基本可以确定是木马了。 S,UDezxg  
24eLB? H  
直接结束,没有成功。 ?6U0PChy  
Y:[u1~a  
8l`*]1.W<  
f]CXu3w(J  
接着我又看了一下服务,发现多了一个和系统的dllhost.exe很相似的服务。如图: VTE .^EK!  
;e*!S}C,  
%h!B^{0  
没商量,直接把它停止并设置为禁止启动。然后再返回去结束那个dllhost.exe进程,现在就可以结束了。这里这个木马并没有dll注入,也不是以sys来驱动的。 sO@Tf\d  
zrb}_  
B]tQ(s~  
~]2K ^bh8&  
结束了进程就该去删除木马文件了。 5rik7a)Z]  
?e 4/p  
首先要把系统所有的隐藏文件都显示出来,设置如图: 5\ nAeP  
F)eelPZ+,  
如果不行就按上面说到的方法改注册表。 4V`G,W4^J  
 
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 11 发表于: 2007-12-22
到了C盘,我看到了这个“runauto..”文件夹,双击,结果如图: cr;da)  
+N U G  
V'gh 6`v  
删除方法前面已经提到,所以这里就说一下访问方法,先创建一个“runauto…”文件夹,如图: 5{,<j\#L  
r~['VhI!;E  
现在,进入“runauto…”就可以看到“runauto..”里面的东西了。删除了里面的文件后可以直接用rd命令删除空的文件夹,如图:
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 12 发表于: 2007-12-22
*o ix6  
这时我习惯性的运行了一下msconfig,但是没有运行,感觉屏幕闪了一下(这木马确实不成熟,居然闪了一下),我就猜,可能是映像劫持了。直接到windows文件夹下去运行regedit.exe,果然没反映,把名字改成regedit.com,居然能运行,再次证明这木马很不成熟。找到了注册表的位置,如图: E]r?{t`]  
owv[M6lbD  
^-'fW7[m  
可以看到只劫持了regedit.exe,regedit32.exe,msconfig.exe还有cmd.exe(这看不到,在上面)。居然没有regedit.com,真不知道这人怎么想的。在这里可以看到,它把regedit.exe指向一个名为setuprs1.pif的文件,那系统里肯定有这个文件了,搜索了一下,在system32下找到了,删除之。当然这些诸如regedit.exe的注册表项都是要删除的,如果只删除了setuprs1.pif文件,则会出现如下图所示的情况: _yR^*}xJb  
e*1_8I#2  
R4d=S4 i  
a 1*p*dM#  
基本也就这样吧,把木马的服务删除,把那个windows文件夹下的dllhost.exe和其他已发现的木马文件删除就好了。就这么搞定了,太简单了,遇到这种木马,算是捡了个便宜。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 13 发表于: 2007-12-22
下面说说一些要注意的地方,算是经验吧。 5F"jk d+  
> Nr#O  
Rf 1x`wml  
如果在windows文件夹下发现一个名为dllhost.dll的木马文件,我们就该“dir dllhost*”命令来搜索一下在这个目录中或直接用windows的搜索工具搜索整个硬盘,是否还有和dllhost同名的其他类型的木马文件。 Xn ;AZu^'R  
A+{VGP^  
(7*}-Uy[C  
6W Ur QFK  
有一个文件夹要特别注意一下, P0b7S'a4!  
$ME)#(  
C:\Documents and Settings\yakei\Local Settings\Temp,这个文件夹存放的是系统临时文件,这个目录中有很多东西,木马经常都要光顾这的,所以要留意一下,而且这下面的东西全部都是可以删除的,不用手下留情。再说一次,不能删除多半都是因为正在使用。一般来说少数诸如~DF46CD.tmp这种名字的文件,只需要把explorer结束再运行就能删除了。如果你没有运行什么程序,但是有几个东西始终删不到的话,嘿嘿,值得怀疑哦。 IE~ |iQ?-  
>LuYHr  
#_lDss  
e>7i_4(C  
还有就是注入winlogon.exe进程的dll是不能直接卸载这个dll的,直接卸载这个dll的结果就是直接重启,提示都没有。除非你把smss.exe先结束掉,还要保证系统不挂掉。 4KrL{Z+}  
dgePPhj  
T[A 69O]v  
Ga'swP=hf  
就这样吧,看完的朋友应该就能杀点小木马了,积累一下经验就能对付一般的木马了。要对付rootkit,你至少得了解api,这个比较难了,现有的工具只能对付少数的隐藏,别忘了,黑客技术永远都是走在安全界前面的。一个优秀的安去工具必然也会受到他们的关注,时间一久就几乎没有作用了。这里只针对rootkits技术来说,那些做只会免杀的不在这个范围之内,加壳加得再好,也只能躲过杀毒软件。只要运行还不是原形毕露。 WX0tgXl  
?z u8)U  
ig &Y  
E4xa[iZ  
总之,养成好的上网习惯会大大减少中毒的几率,浏览器很重要啊,别还抱着IE6不放了,再怎么也得弄个IE7,遨游和火狐是不错的选择。推荐火狐了,我就是用的火狐。 !f6(Zho  
PUX;I0Cf  
另外,http://www.mozilla.org.cn  这个网站才是火狐真正的中国官方。
级别: 终身会员
发帖
4046
铜板
-119076
人品值
-803058
贡献值
43
交易币
0
好评度
4062
信誉值
0
金币
1
所在楼道
学一楼
只看该作者 14 发表于: 2007-12-22
谢谢rootrun的这篇“鸿篇巨制”........ j^rIH#V   
?"g2v-jTK  
病毒君..我就贴在这里了.....            谢谢了啊  JbQ) sp  
63,H{  
稿费么..有空再说吧
描述
快速回复

您目前还是游客,请 登录 或 注册
温馨提示:欢迎交流讨论,请勿纯表情、纯引用!
认证码:
验证问题:
3+5=?,请输入中文答案:八 正确答案:八